Agentic ioT 与物理世界的事件总线
MQTT 不只是设备与云之间的轻量消息协议,也可以成为 AI Agent 观察和操作物理世界的实时事件层。
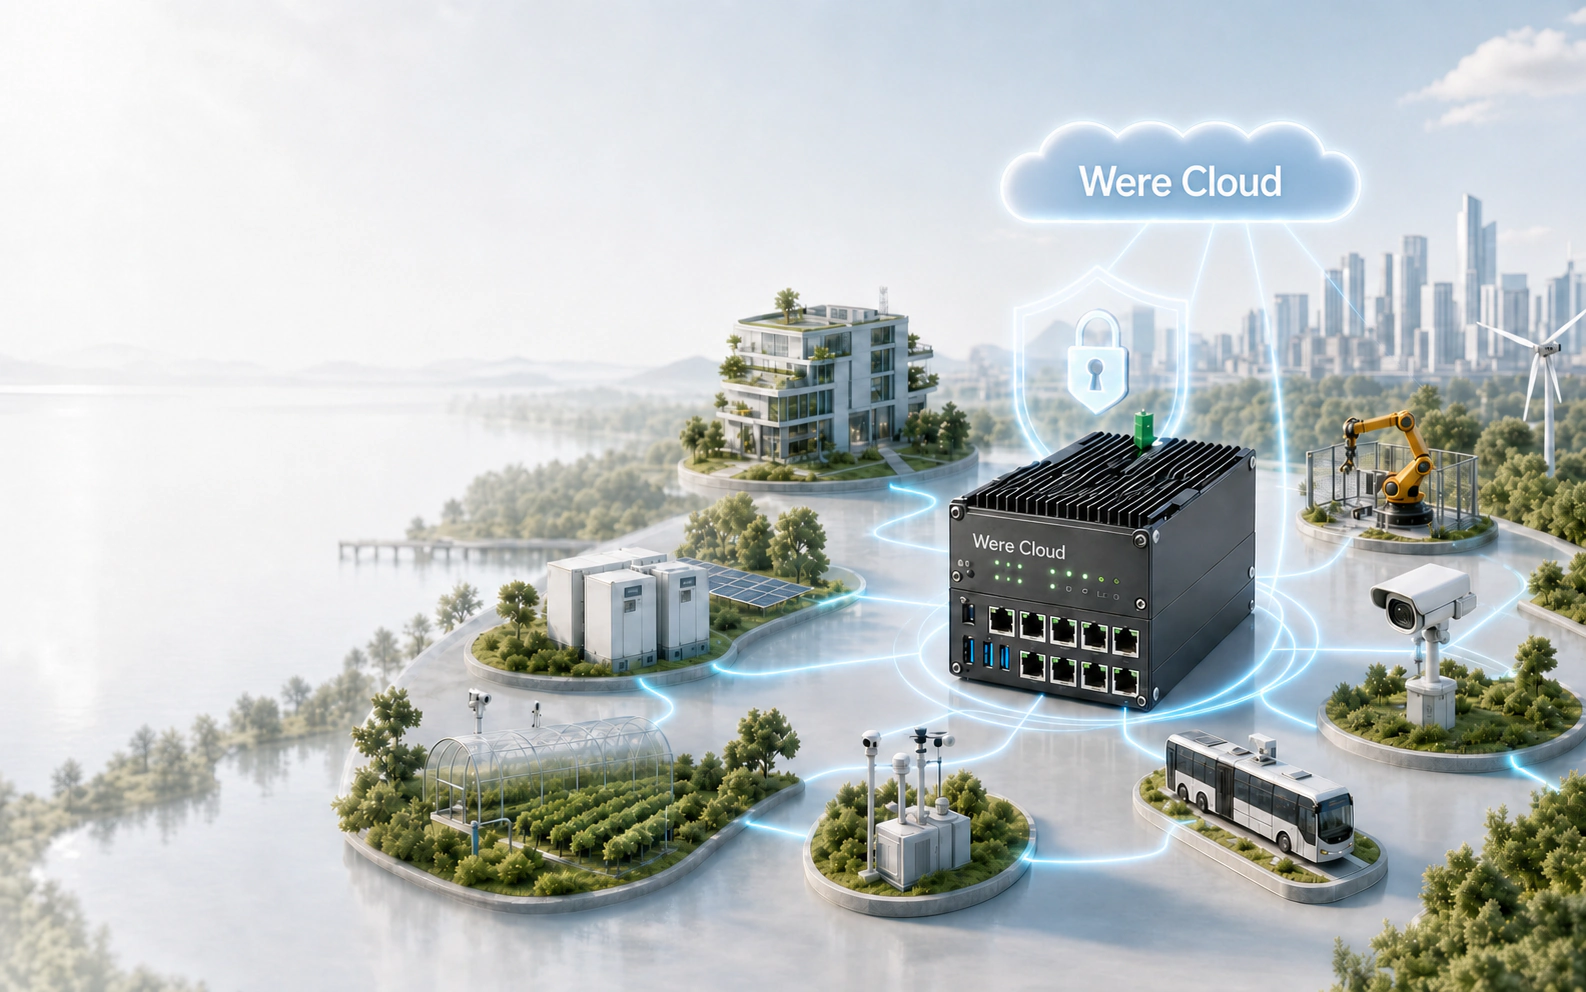
- 感知总线:聚合设备状态、遥测数据、在线会话与异常事件,为 Agent 提供持续、实时的环境变化。
- 动作总线:将 Agent 的计划转换为受权限、策略和风险等级约束的设备指令。
- 协同总线:支持设备网关、边缘 Agent、云端 Agent 与业务 Agent 以事件驱动方式分工协作。
- 规则引擎:支持AI语义化进行规则引擎设定,结合AioT细化每个指令根据指标、规则执行,无需人工干预。
真正可落地的关键不在于让模型直接读写 Topic,而在于通过设备模型和语义网关解释 Topic、Payload、单位、能力与动作后果,再将这些能力包装为 Agent 可安全调用的工具。
四层可信 Agentic IoT 架构
- 设备与边缘层:传感器、控制器和现场网关负责数据采集、实时控制、断网运行与底层安全联锁。
- MQTT 事件层:承载状态、告警、命令和执行结果,形成连接边缘与云端的事件驱动底座。
- 语义与权限层:统一设备语义、身份识别、Topic 权限、动作范围、速率限制和风险安全策略。
- Agent 协同层:边缘 Agent 处理低时延任务,云端 Agent 负责跨站分析与复杂推理,业务 Agent 结合经营目标生成策略,人类监督者审批关键动作。
可信执行
物联网连接真实设备,错误动作可能影响生产、安全与人员。因此万物云采用逐级授权的执行原则:
- 默认只读,从分析和建议开始,仅对经过验证的低风险动作开放自动执行。
- 每个 Agent 使用独立身份,并拥有明确的设备范围、Topic 权限和调用频率限制。
- 决策与动作均审计,覆盖上下文、工具调用、MQTT 指令、设备反馈和回滚状态。
- 边缘Fail-safe 与安全联锁,即使网络中断、模型判断异常,现场仍保障安全。
从“可连接”到“可委托”
传统 IoT 解决设备上云、数据可视化和规则触发问题;Agentic IoT 则进一步围绕业务目标持续感知环境、分析上下文、制定计划,并在授权范围内执行动作。人的角色也从逐条配置规则,转向设定目标、审批高风险操作和复盘执行结果。
- 可连接:设备状态能够被远程看见,数据可以集中存储和分析。
- 可理解:统一描述设备能力、数据单位、运行上下文与风险等级。
- 可委托:Agent 根据目标编排设备,在安全边界内执行低风险操作。
- 可追责:完整记录决策依据、操作指令、设备反馈、人工审批与回滚结果。
WSG 安全网关
面向工业现场、智慧园区和关键基础设施的高可靠安全网关,集成多网络接入、协议转换、设备身份认证与边缘安全策略。
- 多网接入:支持以太网、4G/5G、Wi-Fi 等网络灵活切换。
- 协议兼容:MQTT、Modbus、HTTP、QUIC等常见工业与物联网协议。
- 可信接入:设备证书、双向认证和零信任策略减少未知设备风险。
- 边缘防护:本地规则、异常检测和断网续传保障现场连续运行。
统一设备连接
通过标准设备模型、批量注册、远程配置和状态监测,集中管理分布在不同网络与区域的设备。
安全数据隔离
从采集传输、存储到使用建立全链路数据保护,支持租户隔离、细粒度授权、审计追踪与生命周期治理。
边缘计算
策略和模型可下发到边缘执行,关键数据按需上云,在低时延、低带宽和高可用之间取得平衡。
应用生态
开放 API、Webhook 与规则引擎帮助开发团队快速连接业务系统;标准协议和伙伴方案覆盖建筑、能源、农业、制造与交通场景。
安全运营中心
统一呈现设备风险、异常连接、策略状态与处置进度,让安全团队持续掌握物联网资产态势。
Agentic IoTAI 智能规则引擎
Trust Identity可信设备身份
Cloud Native云原生支持
Open API开放生态集成